本文围绕日常远程办公、跨区域内网访问场景下VPN加密隧道对连接速度的影响展开,结合普通用户可操作的设备配置、故障定位方法,讲解背后的技术逻辑和可落地的验证、优化方案,所有操作均基于通用系统和网络设备的原生功能,不涉及无法验证的测试标准,也不承诺绝对提速或绝对匿名效果。
VPN加密隧道影响连接速度的核心原理
VPN加密隧道运行时,首先会产生加密运算的硬件开销,不管是Windows系统自带的VPN客户端、企业配发的专用客户端,还是路由器内置的VPN转发模块,都需要对每一个进出隧道的数据包做加密、校验、解密运算,如果设备本身的CPU性能不足,小包转发的处理延迟就会明显上升,很多用户遇到的连VPN之后网页加载卡顿,其实并不是运营商公网带宽不够,白鲸而是本地设备的运算瓶颈率先显现。
其次是隧道封装带来的额外传输开销,原始的用户数据包外面会被额外套上加密头、新的IP封装头,整个数据包的体积会变大,白鲸加速器官网如果原有网络的MTU值没有做对应适配,超过线路最大传输单元的大包就会被强制分片、重传,这个过程会直接拖慢大文件传输、视频流传输的实际速度,这类问题在跨运营商访问异地企业内网的场景中出现概率很高。
不同场景下的速度影响验证方法
普通企业用户验证VPN加密隧道对连接速度的影响时,不要直接用公网通用测速站点的结果做对比,先不连VPN的时候,用系统自带的ping工具测试本地设备到企业公网网关的延迟,连接VPN之后再测试本地设备到企业内网核心服务器的延迟,两次结果的差值,才是隧道本身带来的额外延迟,能直接排除公网本身的带宽波动干扰。
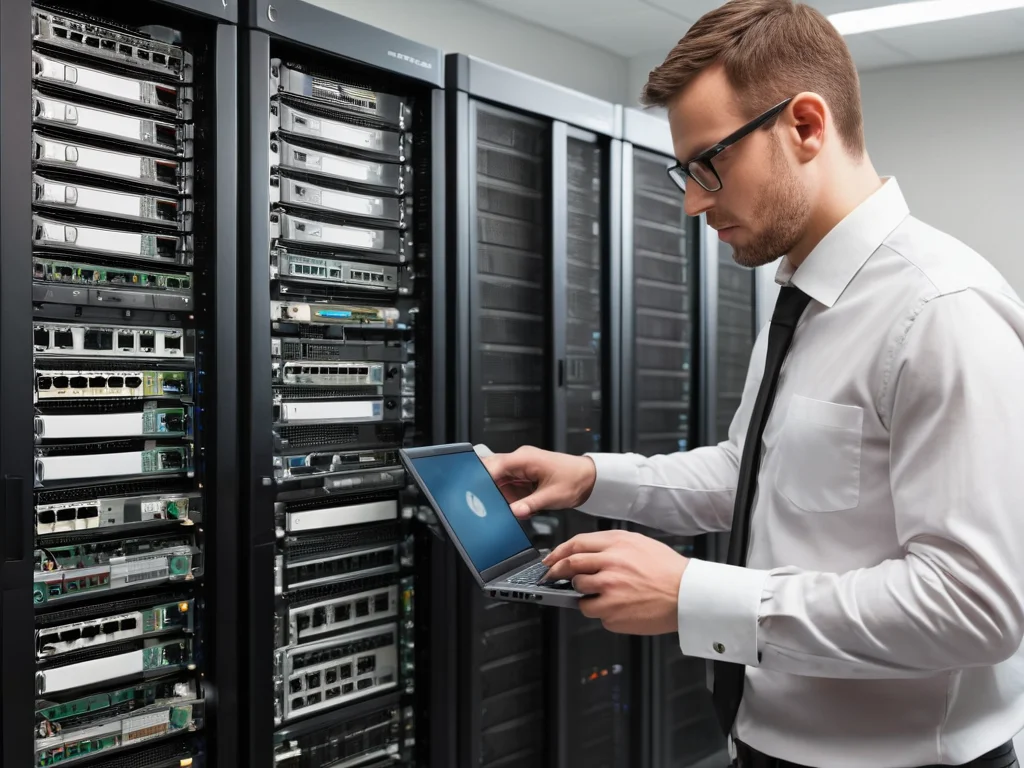
日常办公环境下的VPN加密数据传输场景,直观呈现设备运算带来的速度相关开销
如果是用家用路由器内置VPN客户端做跨网访问的场景,可以准备两台用有线连接路由器的终端,一台正常连接VPN隧道,另一台不连,同时访问同一个异地内网的共享文件夹传输相同体积的文件,对比两者的传输耗时差异,就能排除无线信号干扰、本地后台下载占用带宽这类无关变量的影响。
需要注意的是,单次测试得到的速度差异不能直接断定完全是VPN加密隧道的问题,要避开工作日白天的公网拥塞时段,在不同时间段重复测试3次以上,才能排除公网路由临时调整、目标服务器负载过高这类其他因素的干扰。
可落地的配置优化操作步骤
首先可以优先调整加密算法的适配性,如果你使用的是IPsec类型的VPN,在服务端和客户端的配置页面,优先选择当前设备硬件支持加速的加密套件,目前绝大多数普通家用电脑、企业服务器的x86架构CPU都内置了AES硬件加速指令集,选用对应算法的处理效率,远高于没有硬件加速支持的冷门自定义加密算法,不要盲目追求最高安全等级的小众加密方案。
接下来可以针对性调整隧道接口的MTU数值,在保持VPN加密隧道连接的状态下,用系统自带的ping命令发送不分片的大包,测试出当前线路能正常传输的最大包长,再把VPN虚拟网卡、路由器隧道接口的MTU值设置成比这个测试值小20到30的数值,就能避免数据包被强制分片重传,白鲸这个配置项在Windows系统的虚拟网卡属性、主流软路由的隧道配置页都能直接找到。
还要排查VPN隧道路径上的NAT转发层数,如果整个传输路径里要经过3层以上的NAT地址转换设备,额外的转发开销也会明显拖慢连接速度,这种情况可以联系企业网管调整VPN服务器的部署位置,尽量把VPN服务部署在有独立公网裸IP的环境下,减少中间的转发节点数量。
常见的认知误区规避
很多用户误以为更换付费VPN服务就能彻底解决VPN加密隧道对连接速度的影响,白鲸实际上如果本地使用的是老旧百兆路由器,本身的CPU性能不足以支撑满速的加密运算,哪怕远端服务器的带宽再高,加密处理的硬件瓶颈依然存在,速度不会有明显提升。
不要为了提升速度直接关闭VPN加密隧道的加密校验功能,这样整个隧道传输的所有数据都会变成明文传输,原本VPN隧道设计的内网访问安全防护作用会完全消失,反而会带来核心业务数据泄露的风险,完全违背了使用VPN的初衷。
同时也要明确相关的隐私边界,VPN加密隧道本身只加密本地终端到VPN服务器之间的传输路径,不代表后续的所有网络访问都能脱离原有网络的监管范围,不要对隧道的匿名效果抱有超出产品设计定位的预期。